


| Un nuovo ransomware si nasconde dietro un falso aggiornamento Flash |
 |
 |
 |
| Risorse - Sicurezza |
| Scritto da Administrator |
| Venerdì 27 Ottobre 2017 18:37 |
|
Il fenomeno ransomware, il virus che blocca il vostro PC chiedendo un riscatto per la sua riattivazione, continua a colpire i computer in tutto il mondo, e seguita ad apparire sotto forme diverse. Ultimo in ordine di tempo è quello che si manifesta con il nome di Bad Rabbit, già molto attivo in Russia e in Ucraina e che presto si estenderà in tutta Europa attraverso un falso aggiornamento del componente aggiuntivo di Flash Player.
Bad Rabbit colpisce i sistemi Windows e si presenta sotto forma di e-mail che incoraggia aggiornare il lettore Flash Player, noto per avere diverse falle di sicurezza. Dovete assolutamente prestare attenzione a questo tipo di messaggio, soprattutto se contiene inviti a scaricare allegati o a collegarsi a determinati links. Altri suggerimenti che possono risultare preziosi:
- Bloccare l'esecuzione dei file c:\windows\infpub.dat e c:\Windows\cscc.dat. Il computer infetto mostrerà una schermata come quella che vedete sopra, dove apparirà la richiesta di denaro in cambio della possibilità di recuperare i file. L'importo da pagare sta costantemente aumentando ma, come in ogni minaccia di questo tipo, nessuno garantisce che una volta effettuato il versamento, sia davvero possibile recuperare i propri dati. Diventa per questo fondamentale non cadere mai in questi ricatti, per evitare il moltiplicarsi della diffusione di queste nuove minacce.
Articoli correlatiWritten on 31 Marzo 2015, 18.19 by 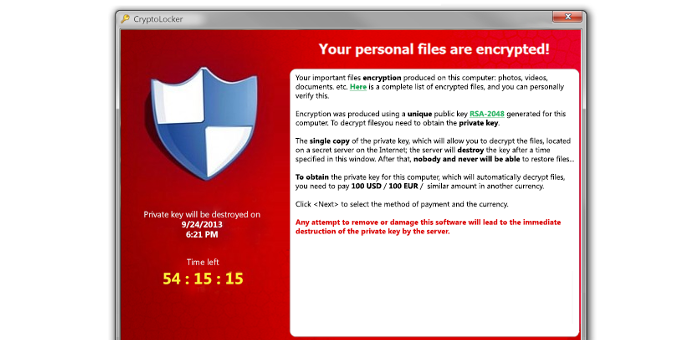 Tempo fa scrissi un articolo sui Ransomware, la nuova frontiera dei virus che sta dilagando in tutto il mondo e che è in grado di... 7314 Written on 27 Gennaio 2020, 16.06 by  Vi siete mai chiesti qual è la vostra impronta digitale? Cioè che tipo di informazioni lasciate in rete durante le vostre... 5793 Written on 15 Giugno 2017, 17.37 by  Giunto alla terza edizione, segnalo anche per l'a. s. 2017/18 il Progetto Didattico Nazionale Gratuito nell’ambito dell’... 12332 Written on 22 Marzo 2018, 14.01 by  E' stato individuato e analizzato un nuovo kit di strumenti dannosi utilizzato dal gruppo Advanced Persistent Threat (APT) noto anche come... 3848 Written on 05 Dicembre 2025, 08.26 by  Lo sapevate che nel vostro sistema operativo Windows è nascosto un software per andare alla ricerca dei malware e dei virus più... 1383 Written on 09 Settembre 2019, 18.06 by  Come ribadito più volte, si sta sempre più abbassando l'età degli utenti che inziano ad interagire con piattaforme... 6173 |


Facebook Fan Box
Formazione Classi Prime

Il programma gratuito per la formazione delle Classi Prime progettato da Fabrizio Bellei
PW: 1234